Gửi bình luận
Kẻ gian khai thác thông tin đơn hàng bị lộ để mạo danh sàn thương mại điện tử, dụ dỗ người mua quét mã QR, chia sẻ mã OTP nhằm rút cạn tài sản trong tài khoản.
Thời gian gần đây, thị trường thương mại điện tử ghi nhận một phương thức lừa đảo công nghệ cao với mức độ tinh vi vượt trội. Theo Công an thành phố Hà Nội, các đối tượng xấu đang triệt để khai thác lỗ hổng bảo mật thông tin đơn hàng của người tiêu dùng để dàn dựng các cuộc gọi mạo danh, dẫn dắt nạn nhân vào bẫy tài chính nhằm chiếm đoạt toàn bộ số dư ngân hàng.
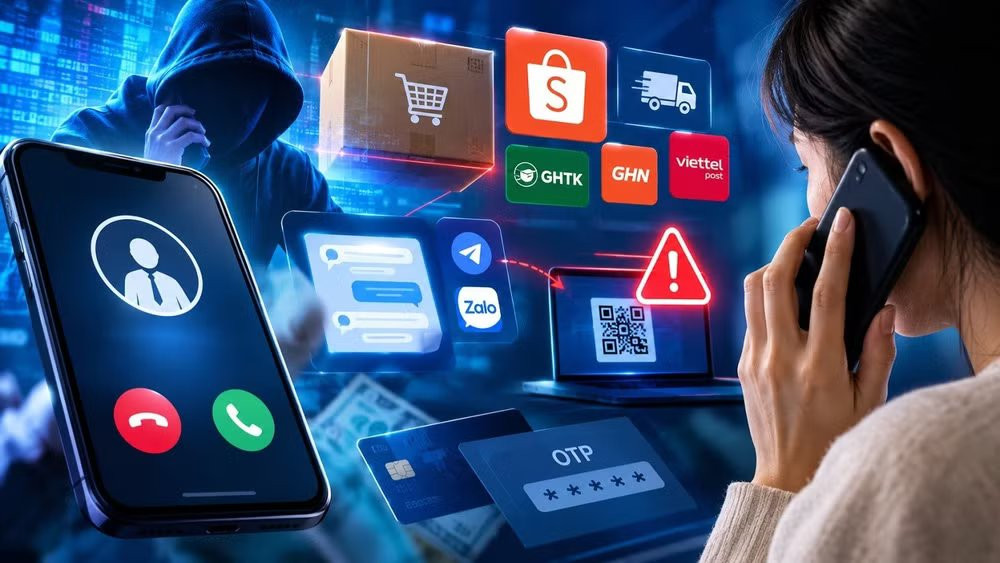
Điểm mấu chốt giúp kịch bản lừa đảo này đạt tỷ lệ thành công cao nằm ở bước thu thập và khai thác dữ liệu người dùng. Đối tượng liên hệ trực tiếp qua điện thoại, tự xưng là đại diện sàn thương mại điện tử, nhân viên thương hiệu hoặc đơn vị vận chuyển. Kẻ gian đọc chính xác từng chi tiết bảo mật bao gồm: họ tên, địa chỉ người nhận, sản phẩm vừa đặt và mốc thời gian giao nhận thành công.
Thực tế, dữ liệu này có nguồn gốc từ các vụ rò rỉ, đánh cắp hoặc mua bán trái phép thông tin giao dịch trên không gian mạng. Khi kẻ xấu sở hữu thông tin chính xác, nạn nhân dễ dàng tin rằng đây là cuộc gọi hậu mãi chính thống. Từ đó, đối tượng thông báo món hàng vừa nhận thuộc lô sản xuất bị lỗi, thuộc danh mục hàng cấm hoặc tiềm ẩn rủi ro kỹ thuật, yêu cầu khách hàng phải phối hợp thu hồi khẩn cấp.
Sau khi thiết lập được niềm tin ban đầu, kẻ tấn công triển khai bước thứ hai trong chuỗi thao túng tâm lý: tách nạn nhân ra khỏi cơ chế kiểm soát của ứng dụng thương mại điện tử. Lấy lý do tạo mã vận đơn hoàn trả hoặc kích hoạt lệnh hoàn tiền bồi thường, đối tượng yêu cầu người mua chuyển sang các kênh liên lạc ngoài luồng như Zalo, Telegram hoặc Facebook.
Việc rời bỏ nền tảng chính thức khiến người dùng mất đi lớp bảo vệ từ hệ thống giám sát của sàn. Tại các ứng dụng nhắn tin ngoài, kẻ gian lập tức gửi mã QR thanh toán độc hại hoặc các đường dẫn giả mạo (phishing link) giao diện ngân hàng, cổng thanh toán trực tuyến.
Mục tiêu cuối cùng của toàn bộ kịch bản là quyền truy cập tài khoản ngân hàng. Trong quá trình hướng dẫn thủ tục nhận tiền hoàn lại, đối tượng dẫn dụ nạn nhân nhập thông tin đăng nhập, mật khẩu dịch vụ ngân hàng điện tử và mã xác thực OTP dùng một lần. Một số trường hợp khác, nạn nhân bị yêu cầu chuyển trước một khoản tiền phí đối ứng với lời hứa hẹn hệ thống sẽ hoàn trả đầy đủ cả gốc lẫn bồi thường.
Ngay khi người dùng hoàn tất thao tác quét mã hoặc cung cấp OTP, kẻ gian lập tức chiếm quyền điều khiển tài khoản và thực hiện lệnh chuyển tiền cấp tốc, khiến toàn bộ số dư bị bốc hơi trong thời gian ngắn.
| Dấu hiệu nhận biết | Kênh chính thống | Hành vi lừa đảo |
|---|---|---|
| Kênh trao đổi thông tin | Qua ứng dụng hoặc tổng đài chính thức | Yêu cầu kết bạn Zalo, Telegram, Facebook |
| Xử lý hoàn tiền / thu hồi | Tự động qua ví/tài khoản trên sàn | Gửi link lạ, yêu cầu quét mã QR ngoài ứng dụng |
| Yêu cầu bảo mật | Không bao giờ hỏi mật khẩu, mã OTP | Yêu cầu cung cấp OTP hoặc chuyển tiền cọc |
Để ngăn chặn nguy cơ bị chiếm đoạt tài sản, người tiêu dùng cần chủ động áp dụng các nguyên tắc phòng vệ cơ bản trước mọi cuộc gọi liên quan đến đơn hàng:
Trong tình huống nghi ngờ đã để lộ dữ liệu cá nhân hoặc thực hiện lệnh chuyển tiền, người dùng cần lập tức liên hệ đường dây nóng của ngân hàng để yêu cầu khóa tài khoản khẩn cấp. Đồng thời, nạn nhân cần lưu giữ toàn bộ tin nhắn, lịch sử cuộc gọi và đến trình báo ngay tại cơ quan công an gần nhất để được hỗ trợ điều tra kịp thời.