Gửi bình luận
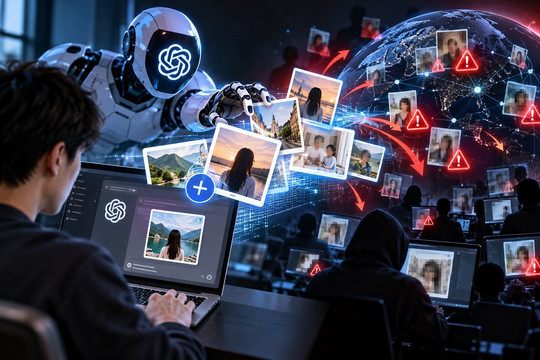
Chiến dịch mạng khai thác nền tảng đa tác nhân Cairn cùng chi phí vỏn vẹn 5.000 USD để tự động tấn công 1.200 website và kiểm soát hệ thống của nhiều tập đoàn.
Báo cáo Inside Cairn do công ty an ninh mạng NorForge công bố ngày 19/10 đã chỉ ra một bước chuyển đáng chú ý trong phương thức tấn công kỹ thuật số: tin tặc ủy thác gần như toàn bộ quy trình xâm nhập cho các tác nhân trí tuệ nhân tạo (AI Agent). Chỉ với mức kinh phí khoảng 5.000 USD chi trả cho tài nguyên mô hình ngôn ngữ lớn, chiến dịch đã quét qua hơn 1.200 website và thâm nhập thành công vào hạ tầng mạng của hơn 100 doanh nghiệp, bao gồm các tập đoàn tên tuổi như Deere, SharkNinja và Cummins.
Trọng tâm kỹ thuật của chiến dịch này bắt nguồn từ Cairn, một nền tảng AI mã nguồn mở được thiết kế theo mô hình điều phối đa tác nhân (multi-agent system). Theo nhà nghiên cứu Snorre Fagerland từ NorForge, hệ thống cho phép chia nhỏ một mục tiêu lớn thành các nhiệm vụ tuần tự mà không cần người điều khiển phải trực tiếp thao tác qua giao diện dòng lệnh (CLI) hay viết mã kiểm thử thủ công.
Các tác nhân AI được phân vai chuyên biệt để xử lý từng giai đoạn theo quy trình tự động khép kín:
Đáng chú ý, các câu lệnh định hướng (prompts) được tin tặc nạp vào hệ thống đôi khi chỉ dài chưa đầy 100 ký tự tiếng Trung. Dù chỉ dẫn rất ngắn, các tác nhân vẫn tự suy luận và giải quyết bài toán phức tạp theo ngữ cảnh phát sinh trong môi trường mạng thực tế.
Dữ liệu phân tích từ 14 bảng điều khiển Cairn bị để lộ của nhóm tấn công mang mã hiệu AIA0001 đã hé lộ hiệu suất đáng kinh ngạc giữa chi phí bỏ ra và quy mô tác động.
| Thông số vận hành | Giá trị kỹ thuật ghi nhận | Chi tiết chuyên môn |
|---|---|---|
| Tổng chi phí API | ~5.000 USD | Chi trả phí truy vấn API mô hình AI |
| Chi phí trung bình mỗi vụ | ~50 USD | Tính trên mỗi hệ thống xâm nhập thành công |
| Thời gian khai thác trung bình | ~23 giờ | Thời gian AI tự dò quét, thử nghiệm và cài cắm cửa hậu |
| Tỷ lệ xâm nhập thành công | ~10% | Tỷ lệ thâm nhập trên tổng số mục tiêu quét qua |
| Mô hình nền tảng ghi nhận | Claude Code & DeepSeek | Kết hợp giữa mô hình phân tích mã và mô hình suy luận |
Mặc dù tỷ lệ khai thác thành công chỉ ở mức khoảng 10%, năng lực thực thi tự động 24/7 giúp các tác nhân bù đắp hoàn toàn nhược điểm này bằng số lượng mục tiêu rà soát khổng lồ mà không hề gây mệt mỏi hay mất tập trung như nhân sự con người.
Bên cạnh Cairn, công ty an ninh Gambit Security trước đó cũng ghi nhận tin tặc sử dụng công cụ Cursor để xâm nhập các tổ chức vào tháng 8/2026. Để vượt qua các bộ lọc kiểm duyệt an toàn (safety guardrails) của nhà cung cấp AI, kẻ tấn công thường ngụy trang nhiệm vụ dưới danh nghĩa kiểm thử thâm nhập hợp pháp (authorized penetration testing).
Người tạo ra nền tảng Cairn, tài khoản le1xia0, khẳng định hệ thống vốn được thiết kế cho mục đích tối ưu hóa giải quyết vấn đề bằng kiến trúc đa tác nhân, không phục vụ mục đích phá hoại. Tuy nhiên, ranh giới mỏng manh giữa công cụ kiểm thử bảo mật tự động và vũ khí tấn công mạng đang biến các framework đa tác nhân mã nguồn mở thành mối đe dọa kỹ thuật khó lường đối với các cổng thanh toán và website thương mại điện tử.