Gửi bình luận
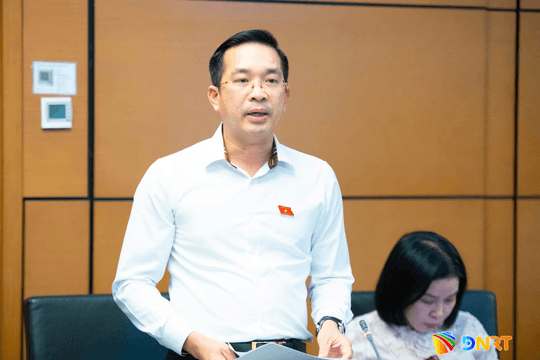
ĐNO - Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu. Tham gia thảo luận, đại biểu Trần Mạnh Huy (Đoàn đại biểu Quốc hội thành phố Đà Nẵng) đề nghị bổ sung cơ chế nhận diện, phòng ngừa rủi ro liên ngành; đồng thời xác định rõ trách nhiệm của các cơ quan, tổ chức đối với những nguy cơ phát sinh từ sự phụ thuộc chung giữa nhiều hệ thống dữ liệu.
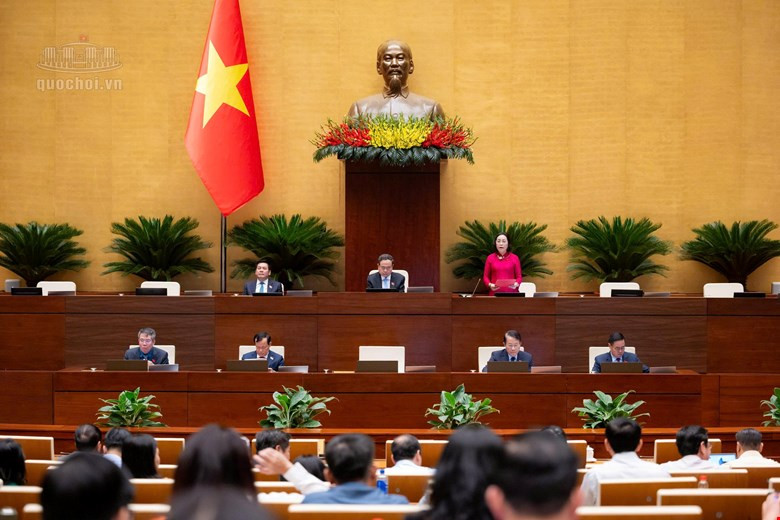
Đại biểu Trần Mạnh Huy tán thành sự cần thiết ban hành Luật An ninh dữ liệu; đánh giá dự thảo đã bước đầu quy định trách nhiệm của chủ quản dữ liệu, bên cung cấp dịch vụ, cơ chế cảnh báo, ứng phó sự cố và phân công quản lý nhà nước.
Tuy nhiên, đại biểu cho rằng vẫn cần quan tâm đến những rủi ro phát sinh khi nhiều cơ quan, doanh nghiệp cùng phụ thuộc vào một nền tảng kỹ thuật hoặc một nhà cung cấp dịch vụ.
Dẫn chứng thực tế, đại biểu nêu tình huống nhiều bệnh viện, ngân hàng và cơ quan cung cấp dịch vụ công cùng sử dụng một nền tảng kỹ thuật. Mặc dù từng đơn vị có thể thực hiện đầy đủ việc phân loại dữ liệu, đánh giá và bảo vệ an ninh theo quy định, nhưng khi nền tảng chung xảy ra sự cố, nhiều dịch vụ thiết yếu vẫn có nguy cơ bị gián đoạn đồng thời.
Theo đại biểu, mỗi cơ quan, doanh nghiệp chỉ có thể đánh giá phần rủi ro thuộc phạm vi quản lý của mình, không thể tự nhận diện đầy đủ mức độ phụ thuộc của các ngành, địa phương khác vào cùng một mắt xích. Vì vậy, có thể xuất hiện tình trạng từng hồ sơ đánh giá an ninh dữ liệu đều đúng, nhưng chưa có bức tranh tổng thể về một điểm rủi ro chung có khả năng ảnh hưởng trên diện rộng.
Từ thực tế này, đại biểu cho rằng cần xác định rõ chủ thể chịu trách nhiệm nhận diện, cảnh báo và điều phối xử lý những rủi ro liên ngành trước khi sự cố xảy ra. Đây không đơn thuần là vấn đề kỹ thuật mà còn liên quan trực tiếp đến việc phân định trách nhiệm giữa các cơ quan quản lý và đơn vị cung cấp dịch vụ.
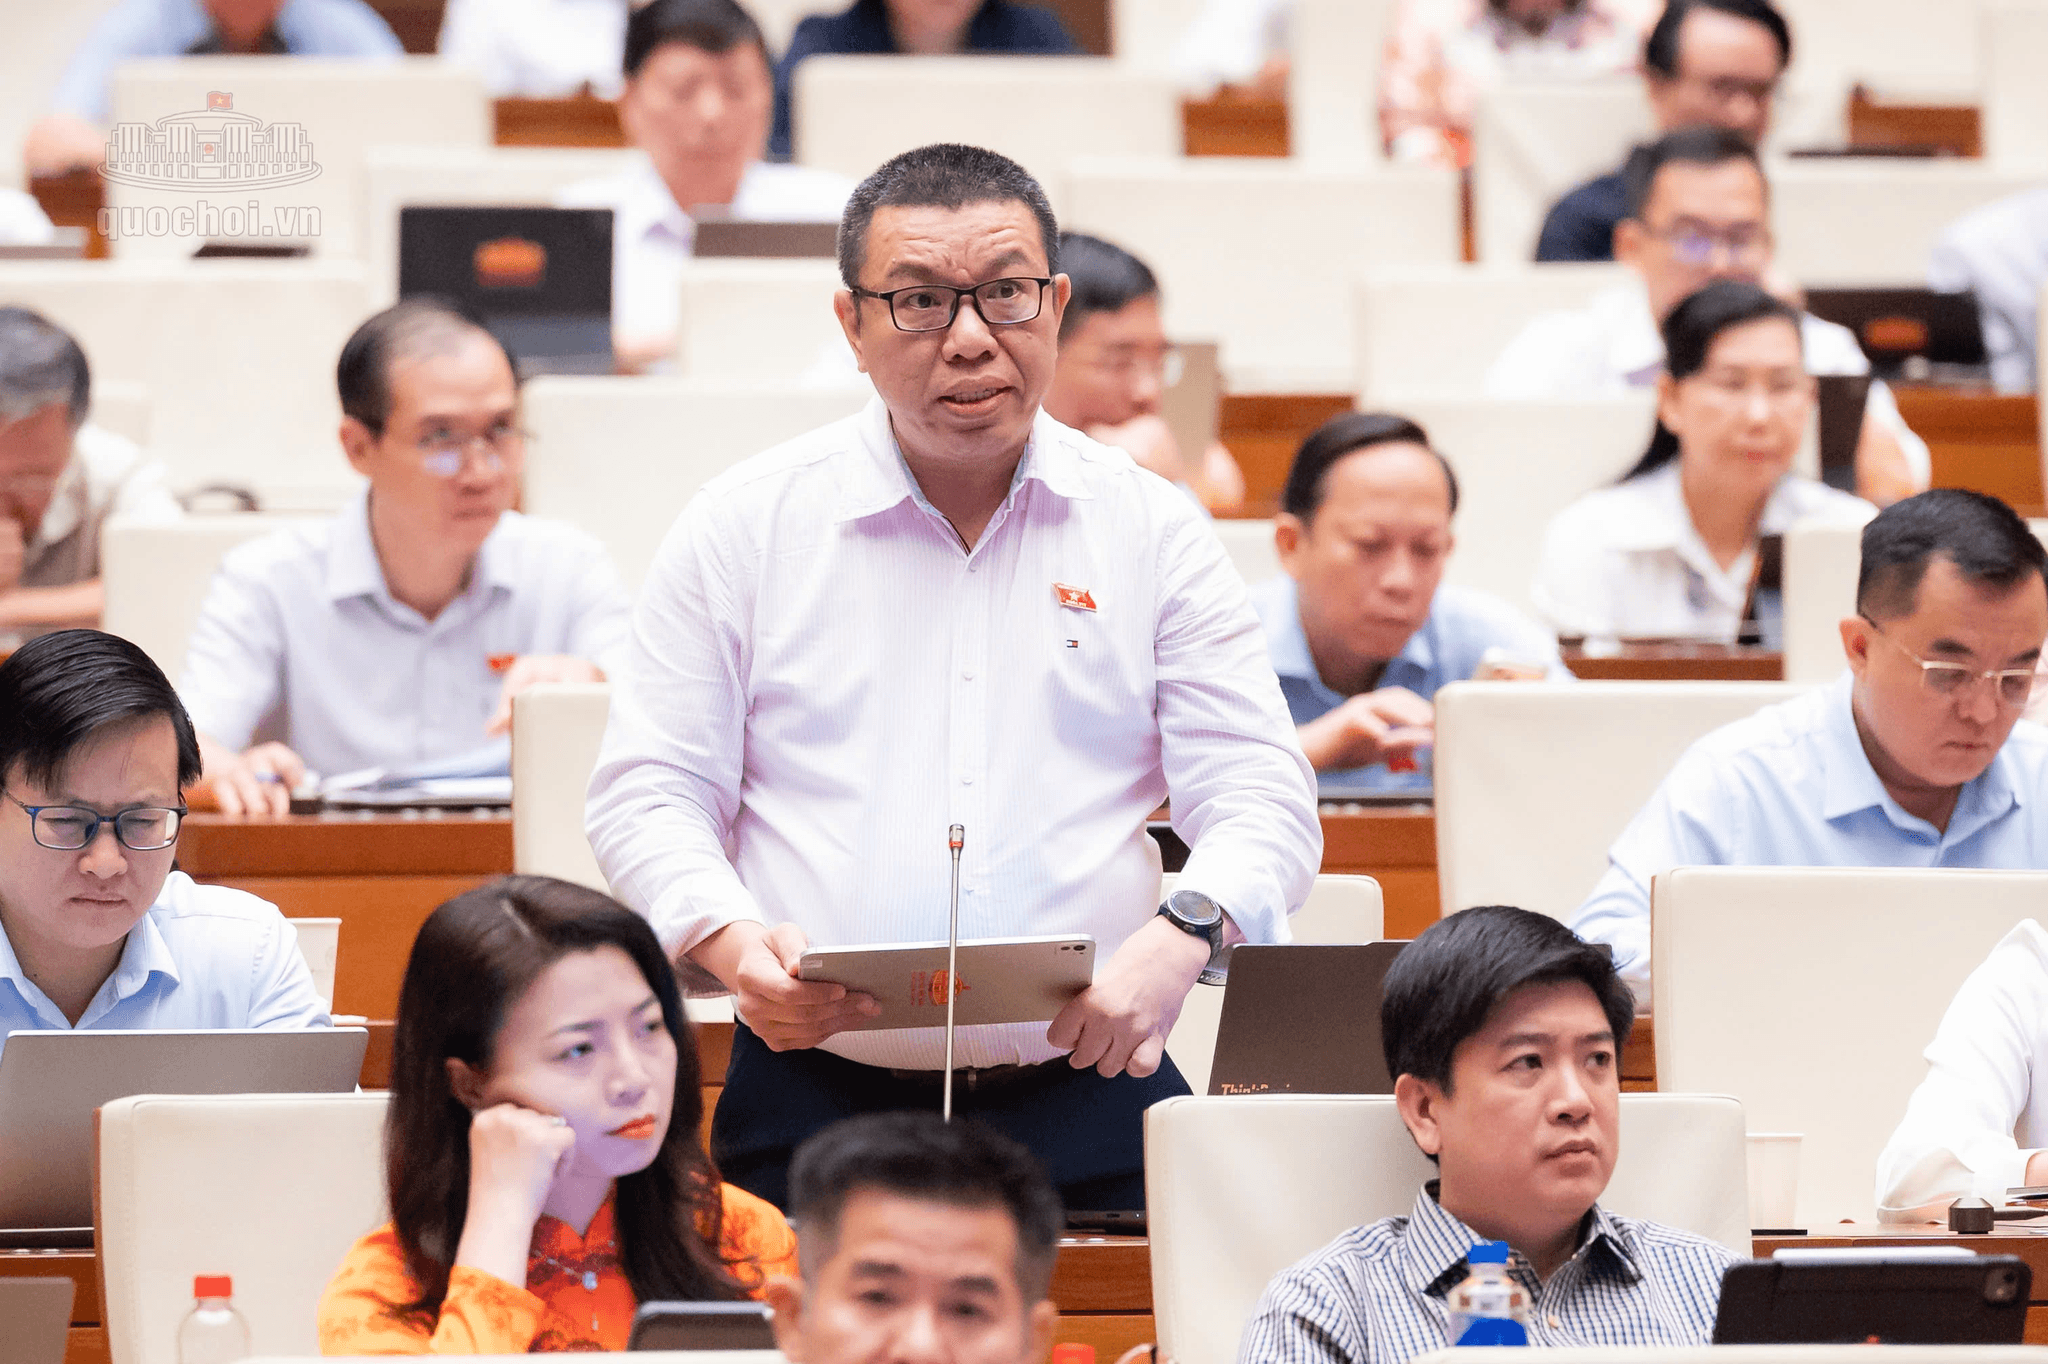
Đại biểu kiến nghị hai nội dung. Thứ nhất, tại Điều 26, cần bổ sung nhiệm vụ cho cơ quan đầu mối, phối hợp với các bộ quản lý ngành trong việc nhận diện những mối phụ thuộc chung có khả năng ảnh hưởng đồng thời đến nhiều hệ thống dữ liệu trọng yếu hoặc dịch vụ thiết yếu.
Việc đánh giá cần căn cứ vào hậu quả khi xảy ra gián đoạn, mức độ phụ thuộc và khả năng thay thế, phục hồi; đồng thời phải gắn kết quả đánh giá với cảnh báo và phương án phối hợp xử lý cụ thể.
Thứ hai, tại Điều 18, cần làm rõ nghĩa vụ của nhà cung cấp dịch vụ đối với các hệ thống trọng yếu, trong đó có việc hỗ trợ bàn giao dữ liệu ở định dạng có thể sử dụng được và phối hợp kiểm chứng khả năng khôi phục các chức năng thiết yếu khi dịch vụ bị gián đoạn hoặc hợp đồng chấm dứt.
Đại biểu nhấn mạnh, việc tiếp nhận lại dữ liệu không đồng nghĩa với khả năng khôi phục hoạt động của bệnh viện, dịch vụ công hay hệ thống thanh toán. Do đó, yêu cầu bảo đảm an ninh dữ liệu cần gắn với khả năng duy trì hoạt động và phục hồi thực tế của hệ thống.
Theo đại biểu, việc thiết lập cơ chế phòng ngừa rủi ro liên ngành không được làm phát sinh thêm thủ tục hành chính đại trà, gây khó khăn cho doanh nghiệp. Cần tận dụng thông tin đánh giá hiện có, bảo vệ bí mật kinh doanh, chỉ đặt ra yêu cầu bổ sung đối với những mối phụ thuộc thực sự trọng yếu, đồng thời phân định rõ với các quy định của pháp luật về an ninh mạng, cạnh tranh và pháp luật chuyên ngành.
Liên hệ với yêu cầu tại Nghị quyết số 57 về phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số, đại biểu Trần Mạnh Huy cho rằng bảo đảm an ninh dữ liệu không chỉ là bảo vệ từng hệ thống riêng lẻ mà còn phải bảo đảm khả năng duy trì hoạt động, phục hồi khi một mắt xích quan trọng gặp sự cố.
Đại biểu nhấn mạnh: “Trách nhiệm của từng cơ quan, doanh nghiệp phải rõ. Nhưng trách nhiệm đối với rủi ro nằm giữa các cơ quan, doanh nghiệp cũng phải có chủ thể chịu trách nhiệm”. Đây là vấn đề cần được nghiên cứu, thể chế hóa trong dự thảo luật nhằm nâng cao hiệu quả phòng ngừa, ứng phó sự cố và bảo đảm an toàn cho các hệ thống dữ liệu có tính liên kết, phụ thuộc lẫn nhau.